Imagina una empresa ficticia cuya incorporación de clientes incluye crear un proyecto, preparar una carpeta y dar acceso al equipo. El proyecto aparece en el sistema, pero la etapa de la carpeta deja de funcionar. Alguien vuelve a autorizar la integración y el panel se pone verde; eso todavía no explica qué ocurrió con las solicitudes recibidas durante la interrupción.
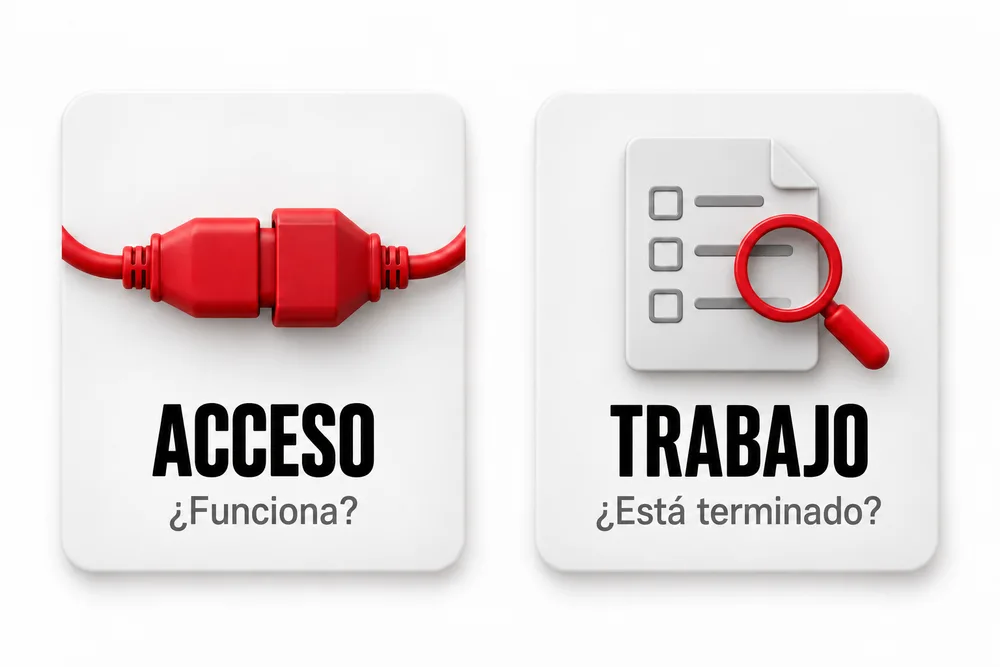
La recuperación necesita responder a dos preguntas diferentes: ¿la integración vuelve a poder ejecutar la operación correcta y las solicitudes afectadas se han tratado adecuadamente? La primera es una condición para trabajar. La segunda exige observar el estado de los casos, incluidos aquellos que avanzaron parcialmente antes de aparecer el problema de acceso y los que siguen sin resultado confirmado.
Localiza la operación que perdió el acceso
Identifica qué operación falló, en qué servicio y con qué cuenta se estaba ejecutando. Conserva el mensaje de error relevante y el momento observado, sin copiar credenciales al registro del incidente. Esta información permite distinguir una autorización inválida de un permiso insuficiente, un recurso no disponible u otro fallo que exige una investigación diferente antes de elegir cómo intervenir.
El aviso “conexión con error” puede agrupar situaciones con consecuencias distintas. La cuenta puede seguir autenticada y haber perdido acceso a una carpeta específica. También puede existir autorización para leer información, pero no para ejecutar el cambio que pretende el flujo. Saber qué acción fue rechazada ayuda a formular la pregunta técnica adecuada sobre lo que ha ocurrido.
En el escenario hipotético, comprueba si falló crear la carpeta, encontrar la carpeta principal o conceder acceso al equipo. No supongas que todo el servicio dejó de funcionar porque una de esas operaciones fue rechazada. El alcance del fallo necesita describirse a partir de lo observado y confirmado en los sistemas implicados, conservando por separado las posibilidades todavía no verificadas.
Registra la referencia de la ejecución y la versión del flujo para que quien investiga pueda encontrar el mismo caso. Una captura parcial del aviso puede omitir la etapa y la cuenta utilizadas. Es preferible indicar dónde puede consultar el registro completo la persona autorizada, evitando distribuir datos de clientes o información de acceso por conversaciones y capturas copiadas.
Confirma también la última operación conocida como correcta. Eso ayuda a delimitar el periodo que investigar, pero no demuestra que todos los casos siguientes fallaran de la misma forma. Puede haber recorridos distintos en el flujo o recursos con permisos diferentes; conserva esa posibilidad mientras compruebas el alcance real del problema y las consecuencias que ha tenido.
En la automatización de procesos empresariales, esta distinción debe formar parte de la entrega. Quien sigue la operación necesita localizar la etapa y al responsable sin conocer toda la implementación. Una alerta útil indica dónde buscar y la consecuencia conocida, en lugar de obligar al equipo a adivinar qué significa un color del panel para su trabajo.
Confirma quién puede restaurar la autorización correcta
Antes de volver a autorizar, identifica la cuenta utilizada por la integración y a la persona que puede conceder el acceso necesario. Confirma si la relación con el servicio sigue siendo válida y si hubo un cambio intencional de permisos. La recuperación debe restablecer el trabajo autorizado en la cuenta correcta, sin cambiar de identidad porque otra persona consigue entrar.
Distingue tu sesión del navegador de la identidad utilizada por el flujo. Poder abrir una carpeta manualmente no demuestra que la integración opere con la misma cuenta o tenga los mismos derechos. Quien implementa debe explicar esa relación e indicar cómo verificar la identidad efectiva sin revelar secretos en el documento de seguimiento utilizado por las personas responsables.
En los sistemas que utilizan OAuth, un token de acceso y uno de actualización tienen funciones diferentes. La caducidad del primero puede gestionarse automáticamente cuando existe un mecanismo de renovación válido; una autorización revocada puede exigir intervención. El comportamiento depende del servicio y de la configuración, por lo que el equipo debe consultar la documentación aplicable a la integración.
Si el acceso se retiró deliberadamente, no lo restaures por rutina. Puede existir un cambio de responsabilidad o una decisión de seguridad que necesita comprenderse. La persona responsable debe confirmar si el flujo sigue autorizado y bajo qué condiciones, antes de intentar que vuelva a funcionar con la conexión anterior o con otra que la sustituya.
Define quién se ocupa de la parte técnica y quién representa la cuenta o el negocio. En algunos casos será la misma persona; en otros, la implementación depende de un titular o administrador. Explicar previamente esa división evita que el incidente pase entre equipos porque cada uno cree que el otro puede completar la autorización sin más participación.
El responsable de la automatización debe conocer ese recorrido y tener un sustituto identificado. Eso no implica compartir contraseñas ni dar los mismos privilegios a todo el mundo. Implica saber a quién contactar, qué operación necesita autorización y dónde se registra la decisión sobre el acceso que debe existir después de completar y verificar la recuperación.
Valida el recurso y los permisos después de reconectar
Después de autorizar, comprueba que la integración apunta a la cuenta, el espacio y el recurso previstos, con los permisos necesarios para la operación. Un estado de conexión activa no demuestra que todas esas condiciones sean correctas. Realiza una comprobación controlada antes de liberar trabajo pendiente, manteniendo el acceso limitado a lo que el proceso realmente necesita para funcionar.
En el ejemplo ficticio, la reconexión puede permitir encontrar carpetas y seguir apuntando a una ubicación distinta de la prevista. Si empiezas inmediatamente a recuperar solicitudes, puedes crear resultados en el lugar equivocado sin recibir otro aviso de acceso. Confirma la referencia del destino y su relación con el proceso, no solo el nombre que muestra la interfaz.
Pide que la comprobación corresponda a la acción necesaria. Poder consultar un recurso no demuestra capacidad para modificarlo o conceder acceso. Al mismo tiempo, no es necesario dar administración general para resolver una operación específica; quien implementa debe justificar los permisos y mostrar cómo corresponden al trabajo autorizado dentro de ese flujo y de su configuración concreta.
Utiliza un entorno o caso de prueba apropiado, sin crear mensajes reales ni cambios inesperados para clientes. Define previamente el resultado esperado y dónde lo observarás. Cuando la validación exige una acción con efectos externos, esa acción necesita estar contemplada en el procedimiento y autorizada por quien responde de sus consecuencias, en lugar de improvisarse durante la investigación.
Si varias automatizaciones comparten la misma conexión, identifica cuáles dependen de ella antes de cambiar la configuración. Una corrección puede afectar a trabajo más allá del proceso que originó la alerta. La revisión debe incluir esas dependencias conocidas, para que recuperar un flujo no deje a otros operando en un contexto diferente sin seguimiento o conocimiento del cambio realizado.
Guarda el resultado de la comprobación en términos comprensibles: cuenta confirmada, destino correcto y operación necesaria validada. No registres el valor del token o de la clave como prueba. La evidencia debe permitir comprender la decisión de reanudar y localizar la configuración protegida, manteniendo los datos de acceso en los lugares destinados a su gestión y custodia.
Reconstruye el trabajo pendiente antes de repetirlo
Reúne las solicitudes que pueden haberse visto afectadas y comprueba el estado de cada etapa relevante en el sistema de origen y en el destino. Distingue trabajo no iniciado, trabajo parcialmente completado y resultados todavía por confirmar. Restaurar el acceso permite actuar de nuevo, pero no determina automáticamente qué solicitudes necesitan ejecución ni qué efectos ya se han producido.
En la empresa hipotética, algunos proyectos pueden haberse creado antes de fallar la preparación de la carpeta. Otras solicitudes pueden haber quedado esperando sin iniciar ninguna etapa. Si vuelves a ejecutarlo todo desde el principio, corres el riesgo de repetir la creación del proyecto para resolver una dificultad que existía únicamente en la operación siguiente del mismo flujo.
Utiliza la referencia original de cada solicitud para relacionar los registros. Busca el resultado correspondiente y conserva la información sobre lo que falta hacer. Fechas cercanas o nombres similares pueden ayudar a investigar, pero no deben sustituir la relación entre la solicitud que autorizó el trabajo y el objeto que existe en el destino donde se produjo el efecto.
Incluye las intervenciones manuales realizadas durante la interrupción. Alguien puede haber preparado una carpeta o concedido acceso para no retrasar al equipo. Ese trabajo necesita asociarse a la solicitud antes de reanudar, para que la automatización no siga tratando como pendiente una acción ya completada por una persona ni intente realizar de nuevo la misma tarea.
Cuando no puedes confirmar el resultado, mantén un estado propio y define quién decidirá. La falta de respuesta no demuestra ausencia de efecto. Si el destino sigue sin estar disponible o los registros son insuficientes, puede ser necesario esperar información o derivar el caso, en lugar de repetirlo únicamente para reducir la lista de solicitudes que quedan abiertas.
La lista de recuperación debe terminar con un próximo paso por caso. Algunos necesitan continuar en una etapa específica, otros ya están completos y otros requieren investigación. Esta organización hace verificable la reanudación y permite separar el volumen de solicitudes afectadas del número de acciones todavía necesarias para completarlas, que puede variar según hasta dónde avanzó cada una.
Retoma por etapas con una condición clara para parar
Elige un conjunto controlado de solicitudes cuyo estado se comprenda y confirma el resultado de cada operación necesaria antes de ampliar la recuperación. Define quién la sigue y qué señal exige otra suspensión. La autorización recuperada debe permitir una ejecución observable, sin liberar automáticamente todo el historial porque la prueba de conexión haya dejado de mostrar el error inicial.
Empieza por casos que ayuden a verificar la recuperación sin añadir incertidumbre innecesaria. Una solicitud con el proyecto ya creado y la carpeta pendiente puede probar la continuación de la etapa correcta. Otra que no llegó a empezar puede verificar el recorrido completo, siempre que el entorno y los efectos estén previstos en el plan de validación acordado.
Observa el destino después de cada ejecución. Confirma que existe la carpeta correcta, en el lugar adecuado y con los accesos previstos para ese caso. Un registro local de éxito puede ser insuficiente si no está relacionado con el objeto creado; el equipo necesita verificar el resultado que se utilizará realmente en el siguiente trabajo y no solo su aviso.
Confirma también cómo conviven las solicitudes nuevas con la recuperación de las antiguas. Si entran por el mismo flujo, debe existir una regla comprensible de tratamiento y responsabilidad. La urgencia del historial no debe hacer desaparecer trabajo nuevo, ni la entrada de nuevas solicitudes debe ocultar los casos antiguos que siguen esperando una decisión sobre cómo completarlos.
La capacidad de parar una automatización cuando deja de tener sentido sigue siendo necesaria durante la reanudación. Define qué suspender ante un destino inesperado, otro fallo de acceso o un resultado duplicado. La persona que realiza el seguimiento debe conocer ese recorrido antes de empezar, incluido lo que ocurre con las ejecuciones ya iniciadas y cómo comprobarlo.
Amplía el trabajo recuperado únicamente cuando la evidencia apoye ese paso. El tamaño de cada conjunto depende de las consecuencias y del comportamiento del proceso, sin una cantidad universal válida para todos. Mantén el registro de lo tratado y de lo que permanece abierto, para que otra persona pueda continuar sin repetir decisiones ya ejecutadas ni suponer que lo pendiente está completo.
Sigue la conexión y el trabajo como estados diferentes
Muestra por separado si la autorización es válida y si las solicitudes terminan con el resultado esperado. Estos estados pueden divergir: una conexión activa puede coexistir con trabajo pendiente, y un fallo reciente puede afectar solo a parte del flujo. El seguimiento debe permitir comprender esa diferencia y orientar la acción necesaria, sin presentar la recuperación como una condición única.
En el escenario ficticio, el panel puede indicar acceso restablecido mientras todavía hay carpetas por preparar. Si el equipo recibe solamente un mensaje de resolución, puede suponer que todos los nuevos clientes tienen el material necesario. La comunicación debe explicar qué parte vuelve a funcionar y qué trabajo permanece en recuperación o investigación, para saber con qué puede contarse.
Utiliza indicadores relacionados con el proceso. La última operación confirmada en el destino y la lista de solicitudes todavía incompletas dicen más sobre la entrega que el estado genérico de la conexión. Mantén también la alerta de autorización, porque ayuda a localizar una clase de fallos que exige una persona o procedimiento específico para intervenir sobre el acceso afectado.
Define cuándo necesita escalar un aviso. La repetición del mismo error tras reconectar puede indicar que la causa sigue sin aclararse, en lugar de justificar autorizaciones manuales sucesivas. Quien realiza el seguimiento debe saber cuándo interrumpir esa repetición y pedir análisis técnico, preservando la información sobre las intervenciones realizadas y los resultados observados en cada intento de recuperación.
Evita que el estado del flujo dependa de que alguien abra el panel por casualidad. Identifica dónde aparecen las señales relevantes y quién las sigue, con un sustituto cuando sea necesario. El medio de aviso debe adecuarse a la operación y a las consecuencias del fallo, sin crear una secuencia de alertas que el equipo ya no consigue interpretar.
Cierra el incidente operativo cuando se cumplan los criterios acordados y los casos pendientes tengan tratamiento explícito. Puede continuar el análisis de la causa o la mejora del diseño. Distinguir esos trabajos permite comunicar lo recuperado sin ocultar lo que todavía falta concluir, ni mantener toda la operación marcada como detenida cuando ya ha vuelto a funcionar correctamente.
Prepara cambios de personas y permisos
Mantén identificado quién es titular de la conexión, quién la administra y qué automatizaciones dependen de ella antes de producirse cambios en el equipo o servicio. Revisa ese mapa cuando cambia una responsabilidad. La continuidad debe prepararse mediante mecanismos compatibles y autorizaciones adecuadas, evitando depender de una cuenta personal cuyo papel en el proceso nadie puede explicar con claridad.
La salida o el cambio de función de una persona puede modificar quién tiene acceso a los recursos utilizados por la automatización. Esa posibilidad necesita entrar en la preparación operativa del cambio. El objetivo es saber qué dependencias deben revisarse y quién decide la configuración siguiente, sin mantener accesos antiguos por comodidad ni impedir la gestión normal de permisos.
No todos los servicios admiten la misma forma de identidad técnica. Pide al equipo de implementación que explique qué opción se adapta al servicio y al trabajo previsto. Una cuenta de servicio puede ser pertinente en algunos contextos e inadecuada en otros; el nombre de la solución no elimina la necesidad de comprobar qué permite realmente el proveedor.
El registro de dependencias debe indicar la finalidad de la conexión, los recursos utilizados y el responsable, manteniendo los secretos fuera de ese documento. Así, quien prepara un cambio puede localizar lo que necesita revisar sin recibir una copia de las credenciales. La información operativa y los datos que conceden acceso cumplen funciones distintas y requieren tratamientos diferentes.
Cuando exista un cambio planificado, define la secuencia de validación y el tratamiento del trabajo en curso. Puede ser necesario confirmar una autorización nueva y verificar el destino antes de utilizarla en el flujo. El cambio solo debe considerarse completo cuando el proceso relevante funcione en las condiciones previstas, sin depender de supuestos sobre sesiones o credenciales anteriores.
La preparación debe incluir al titular siempre que la plataforma exija una acción personal. Ese requisito no se resuelve pidiendo que alguien copie códigos o contraseñas en una conversación. Organiza la intervención por el recorrido oficial y deja claro qué necesita aprobarse, para que la persona pueda completar su parte con suficiente contexto sobre la operación y el acceso solicitado.
Prueba la recuperación y actualiza el procedimiento
Incluye un escenario de pérdida de acceso al validar la automatización, utilizando un entorno controlado y condiciones que no afecten al trabajo real. Comprueba la detección, el contacto con el responsable, la recuperación y el tratamiento de solicitudes pendientes. El procedimiento debe reflejar el comportamiento observado, con límites conocidos e instrucciones que el equipo pueda aplicar cuando ocurra esa situación.
Prepara el ejercicio con quien implementa y con quien opera. Define qué permiso o conexión se simulará como no disponible y qué efecto esperas observar. No retires acceso a una integración utilizada por otros equipos solamente para experimentar; el diseño de la prueba debe respetar las dependencias y el entorno elegido para validar antes de realizar cualquier cambio.
Al probar una automatización antes de entregarla al equipo, incluye casos detenidos en etapas diferentes. Confirma que recuperar la conexión no provoca una repetición indiscriminada. La comprobación debe cubrir tanto la capacidad de volver a ejecutar la operación como la decisión sobre qué solicitudes todavía la necesitan, sin tratar la reconexión como permiso para repetir todo el historial.
Observa si la persona responsable encuentra la información necesaria sin ayuda improvisada. ¿Sabe cuál es la cuenta, quién puede autorizar, dónde está el destino y cómo consultar las solicitudes afectadas? Si esas respuestas dependen únicamente de la memoria de quien construyó el flujo, el ejercicio ha revelado trabajo de documentación y transferencia de conocimiento que todavía falta completar.
Registra las diferencias entre el comportamiento esperado y el observado. Un mensaje poco claro, una dependencia desconocida o una etapa manual sin registro son oportunidades para corregir el proceso. Actualiza el procedimiento con esos hallazgos y confirma el cambio en otro caso controlado, conservando la información necesaria para entender qué cambió y por qué las instrucciones ahora describen la recuperación real.
Quiero que la recuperación de una automatización termine con trabajo confirmado, además de una conexión nuevamente activa. Cuenta correcta, permiso adecuado, destino verificado y solicitudes seguidas hacen observable esa conclusión. Cuando esas partes están preparadas, el equipo puede responder a la pérdida de acceso con una secuencia clara, sin prometer que cualquier reconexión resuelva por sí sola toda la interrupción.