Imagina uma empresa fictícia cuja entrada de clientes inclui criar um projeto, preparar uma pasta e atribuir acesso à equipa. O projeto aparece no sistema, mas a etapa da pasta deixa de funcionar. Alguém volta a autorizar a integração e o painel fica verde; isso ainda não explica o que aconteceu aos pedidos recebidos durante a interrupção.
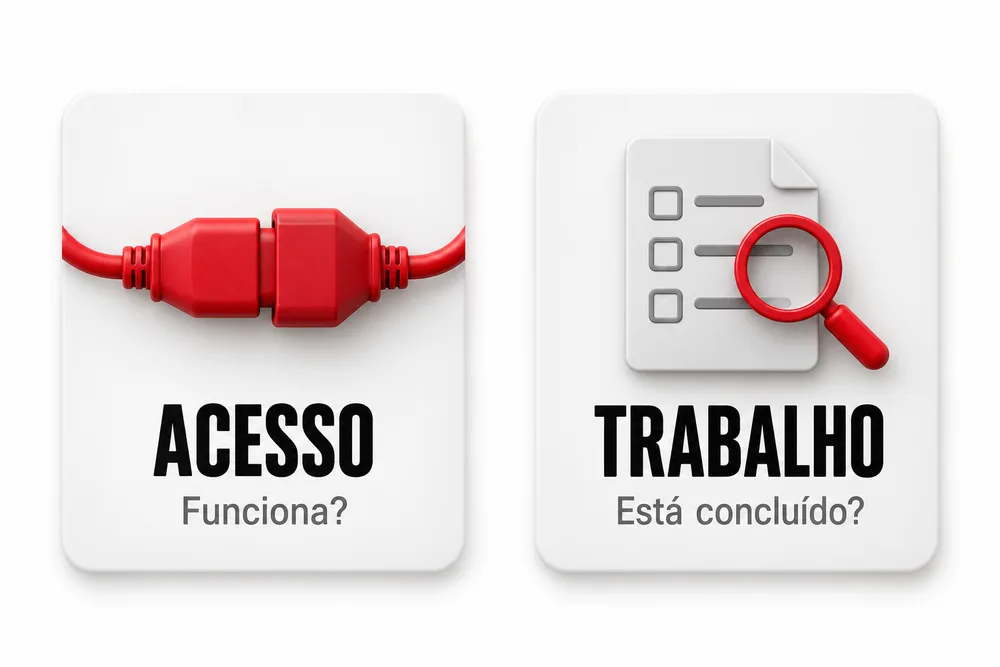
A recuperação precisa de responder a duas perguntas diferentes: a integração voltou a poder executar a operação certa e os pedidos afetados foram tratados corretamente? A primeira é uma condição para trabalhar. A segunda exige olhar para o estado dos casos, incluindo aqueles que avançaram parcialmente antes de surgir o problema de acesso.
Localiza a operação que perdeu o acesso
Identifica qual a operação que falhou, em que serviço e com que conta estava a ser executada. Conserva a mensagem de erro relevante e o momento observado, sem copiar credenciais para o registo do incidente. Esta informação permite distinguir uma autorização inválida de uma permissão insuficiente, de um recurso indisponível ou de outra falha que exige investigação diferente.
O aviso “ligação com erro” pode agrupar situações que têm consequências distintas. A conta pode continuar autenticada e ter perdido acesso a uma pasta específica. Também pode existir autorização para ler informação, mas não para executar a alteração que o fluxo pretende fazer. Saber qual a ação recusada ajuda a formular a pergunta técnica correta.
No cenário hipotético, verifica se falhou criar a pasta, encontrar a pasta principal ou conceder acesso à equipa. Não assumes que todo o serviço deixou de funcionar só porque uma destas operações foi recusada. O alcance da falha precisa de ser descrito a partir do que foi observado e confirmado nos sistemas envolvidos.
Regista a referência da execução e a versão do fluxo, para que quem investiga consiga encontrar o mesmo caso. Uma captura parcial do aviso pode omitir a etapa e a conta utilizadas. É preferível indicar onde a pessoa autorizada pode consultar o registo completo, evitando espalhar dados de clientes ou informação de acesso por conversas.
Confirma também a última operação conhecida como bem-sucedida. Isso ajuda a delimitar o período a investigar, mas não prova que todos os casos seguintes tenham falhado da mesma forma. Pode haver caminhos diferentes no fluxo ou recursos com permissões distintas; conserva essa possibilidade enquanto verificas o alcance real do problema.
Na automação de processos empresariais, esta distinção deve fazer parte da entrega. Quem acompanha a operação precisa de conseguir localizar a etapa e o responsável sem conhecer toda a implementação. Um alerta útil indica onde procurar e qual a consequência conhecida, em vez de obrigar a equipa a adivinhar o significado de uma cor no painel.
Confirma quem pode restaurar a autorização correta
Antes de voltar a autorizar, identifica a conta usada pela integração e a pessoa que pode conceder o acesso necessário. Confirma se a relação com o serviço continua válida e se houve uma alteração intencional de permissões. A recuperação deve repor o trabalho autorizado na conta certa, sem trocar de identidade apenas porque outra pessoa consegue entrar na ferramenta.
Distingue a tua sessão no navegador da identidade utilizada pelo fluxo. Conseguires abrir uma pasta manualmente não demonstra que a integração opera com a mesma conta ou tem os mesmos direitos. Quem implementa deve explicar essa ligação e indicar como verificar a identidade efetiva sem revelar segredos no documento de acompanhamento.
Nos sistemas que usam OAuth, um token de acesso e um token de atualização têm funções diferentes. A expiração do primeiro pode ser tratada automaticamente quando existe um mecanismo de renovação válido; uma autorização revogada pode exigir intervenção. O comportamento depende do serviço e da configuração, pelo que a equipa deve consultar a documentação aplicável.
Se o acesso foi retirado de propósito, não o restaures por rotina. Pode existir uma mudança de responsabilidade ou uma decisão de segurança que precisa de ser compreendida. A pessoa responsável deve confirmar se o fluxo continua autorizado e em que condições, antes de qualquer tentativa de o fazer voltar a funcionar.
Define quem trata da parte técnica e quem representa a conta ou o negócio. Em algumas situações será a mesma pessoa; noutras, a implementação depende de um titular ou administrador. Explicar previamente essa divisão evita que o incidente passe de equipa em equipa porque cada uma acredita que a outra pode concluir a autorização sozinha.
O responsável pela automação deve conhecer esse percurso e ter um substituto identificado. Isso não implica partilhar palavras-passe ou dar os mesmos privilégios a todos. Implica saber quem contactar, que operação precisa de autorização e onde fica registada a decisão sobre o acesso que deve existir depois da recuperação.
Valida o recurso e as permissões depois de voltar a ligar
Depois da autorização, verifica se a integração aponta para a conta, o espaço e o recurso pretendidos, com as permissões necessárias à operação. Um estado de ligação ativa não demonstra que todas essas condições estejam corretas. Faz uma verificação controlada antes de libertar trabalho pendente, mantendo o âmbito de acesso limitado ao que o processo realmente precisa.
No exemplo fictício, a reconexão pode permitir encontrar pastas e continuar a apontar para uma localização diferente da prevista. Se começares logo a recuperar pedidos, podes criar resultados no sítio errado sem receber outro aviso de acesso. Confirma a referência do destino e a sua relação com o processo, não apenas o nome apresentado na interface.
Pede que a verificação corresponda à ação necessária. Conseguir consultar um recurso não prova capacidade para o alterar ou atribuir acesso. Ao mesmo tempo, não é necessário conceder administração geral para resolver uma operação específica; quem implementa deve justificar as permissões e mostrar como correspondem ao trabalho autorizado no fluxo.
Utiliza um ambiente ou caso de teste apropriado, sem criar mensagens reais ou alterações inesperadas para clientes. Define antes o resultado esperado e onde o vais observar. Quando a validação exige uma ação com efeitos externos, essa ação precisa de estar enquadrada no procedimento e autorizada por quem responde pelas suas consequências.
Se várias automações partilham a mesma ligação, identifica quais dependem dela antes de alterar a configuração. Uma correção pode afetar trabalho além do processo que motivou o alerta. A revisão deve incluir essas dependências conhecidas, para que a recuperação de um fluxo não deixe outros a operar com um contexto diferente sem acompanhamento.
Guarda o resultado da verificação em termos compreensíveis: conta confirmada, destino correto e operação necessária validada. Não registes o valor do token ou da chave como prova. A evidência deve permitir compreender a decisão de retoma e encontrar a configuração protegida, mantendo os dados de acesso nos locais destinados à sua gestão.
Reconstrói o trabalho pendente antes de o repetir
Reúne os pedidos que podem ter sido afetados e verifica o estado de cada etapa relevante no sistema de origem e no destino. Distingue trabalho não iniciado, trabalho parcialmente concluído e resultados ainda por confirmar. Restaurar o acesso permite voltar a agir, mas não determina automaticamente quais os pedidos que precisam de execução nem quais os efeitos que já aconteceram.
Na empresa hipotética, alguns projetos podem ter sido criados antes de falhar a preparação da pasta. Outros pedidos podem ter ficado à espera sem iniciar qualquer etapa. Se voltares a executar todos desde o princípio, corres o risco de repetir a criação do projeto para resolver uma dificuldade que existia apenas na operação seguinte.
Usa a referência original de cada pedido para ligar os registos. Procura o resultado correspondente e conserva a informação sobre o que falta fazer. Datas próximas ou nomes semelhantes podem ajudar a investigar, mas não devem substituir a relação entre o pedido que autorizou o trabalho e o objeto que existe no destino.
Inclui as intervenções manuais realizadas durante a interrupção. Alguém pode ter preparado uma pasta ou concedido acesso para não atrasar a equipa. Esse trabalho precisa de ficar associado ao pedido antes da retoma, para que a automação não continue a tratar como pendente uma ação já concluída por uma pessoa.
Quando não consegues confirmar o resultado, mantém um estado próprio e define quem vai decidir. A falta de resposta não é prova de ausência de efeito. Se o destino continua indisponível ou os registos são insuficientes, pode ser necessário esperar por informação ou encaminhar o caso, em vez de o repetir apenas para reduzir a lista.
A lista de recuperação deve terminar com um próximo passo por caso. Alguns precisam de continuar numa etapa específica, outros já estão concluídos e outros exigem investigação. Esta organização torna a retoma verificável e permite separar o volume de pedidos afetados do volume de ações que ainda é necessário executar para os concluir.
Retoma por etapas com uma condição clara para parar
Escolhe um conjunto controlado de pedidos cujo estado esteja compreendido e confirma o resultado de cada operação necessária antes de ampliar a retoma. Define quem acompanha e que sinal exige nova suspensão. A autorização recuperada deve permitir uma execução observável, sem libertar automaticamente todo o histórico apenas porque o teste de ligação deixou de apresentar o erro inicial.
Começa por casos que ajudem a verificar a recuperação sem acrescentar incerteza desnecessária. Um pedido com projeto já criado e pasta em falta pode testar a continuação da etapa correta. Outro que não chegou a começar pode verificar o percurso completo, desde que o ambiente e os efeitos estejam previstos no plano de validação.
Observa o destino depois de cada execução. Confirma que existe a pasta certa, no local correto, com os acessos previstos para aquele caso. Um registo local de sucesso pode ser insuficiente se não estiver ligado ao objeto criado; a equipa precisa de conseguir verificar o resultado que será utilizado no trabalho seguinte.
Confirma também a forma como os pedidos novos coexistem com a recuperação dos antigos. Se entram pelo mesmo fluxo, deve existir uma regra compreensível de tratamento e responsabilidade. A urgência do histórico não deve fazer desaparecer trabalho novo, nem a entrada de novos pedidos deve esconder os casos antigos que continuam à espera de uma decisão.
A capacidade de parar uma automação quando deixa de fazer sentido continua necessária durante a retoma. Define o que suspender perante um destino inesperado, outra falha de acesso ou um resultado duplicado. A pessoa de acompanhamento deve conhecer esse caminho antes de começar, incluindo o que acontece às execuções já iniciadas.
Aumenta o trabalho recuperado apenas quando a evidência sustenta essa passagem. O tamanho de cada conjunto depende das consequências e do comportamento do processo, sem uma quantidade universal que sirva para todos. Mantém o registo do que foi tratado e do que ficou em aberto, para que outra pessoa possa continuar sem repetir decisões já executadas.
Acompanha a ligação e o trabalho como estados diferentes
Mostra separadamente se a autorização está válida e se os pedidos estão a terminar com o resultado esperado. Estes estados podem divergir: uma ligação ativa pode coexistir com trabalho pendente, e uma falha recente pode afetar apenas parte do fluxo. O acompanhamento deve permitir perceber essa diferença e orientar a ação necessária sem apresentar a recuperação como uma condição única.
No cenário fictício, o painel pode indicar acesso restabelecido enquanto ainda existem pastas por preparar. Se a equipa recebe apenas uma mensagem de resolução, pode assumir que todos os novos clientes já têm o material necessário. A comunicação deve explicar que parte voltou a funcionar e que trabalho permanece em recuperação ou investigação.
Usa indicadores ligados ao processo. A última operação confirmada no destino e a lista de pedidos ainda sem conclusão dizem mais sobre a entrega do que o estado genérico da ligação. Mantém também o alerta de autorização, porque ajuda a localizar uma classe de falhas que exige uma pessoa ou procedimento específico para intervir.
Define quando um aviso precisa de escalar. Uma repetição do mesmo erro após reconexão pode indicar que a causa continua por esclarecer, em vez de justificar sucessivas autorizações manuais. Quem acompanha deve saber quando interromper essa repetição e pedir análise técnica, preservando a informação sobre as intervenções e os resultados de cada tentativa.
Evita deixar a saúde do fluxo dependente de alguém abrir o painel por acaso. Identifica onde aparecem os sinais relevantes e quem os acompanha, com um substituto quando necessário. O meio de aviso deve ser adequado à operação e à consequência da falha, sem criar uma sequência de alertas que a equipa deixa de conseguir interpretar.
Fecha o incidente operacional quando os critérios acordados estiverem cumpridos e as pendências tiverem tratamento explícito. Pode continuar a existir análise sobre a causa ou melhoria do desenho. Distinguir esses trabalhos permite comunicar o que foi recuperado sem esconder aquilo que ainda falta concluir, nem manter toda a operação marcada como parada quando já voltou a funcionar.
Prepara mudanças de pessoas e de permissões
Mantém identificado quem é titular da ligação, quem a administra e que automações dependem dela antes de ocorrerem mudanças na equipa ou no serviço. Revê esse mapa quando uma responsabilidade muda. A continuidade deve ser preparada através dos mecanismos suportados e das autorizações adequadas, evitando depender de uma conta pessoal cujo papel no processo ninguém consegue explicar com clareza.
A saída ou mudança de função de uma pessoa pode alterar quem tem acesso aos recursos usados pela automação. Essa possibilidade precisa de entrar na preparação operacional da mudança. O objetivo é saber que dependências devem ser revistas e quem decide a configuração seguinte, sem manter acessos antigos por conveniência ou impedir a gestão normal de permissões.
Nem todos os serviços suportam a mesma forma de identidade técnica. Pede à equipa de implementação que explique qual é a opção adequada ao serviço e ao trabalho pretendido. Uma conta de serviço pode ser pertinente em alguns contextos e inadequada noutros; o nome da solução não dispensa verificar o que o fornecedor realmente permite.
O registo de dependências deve indicar a finalidade da ligação, os recursos utilizados e o responsável, mantendo os segredos fora desse documento. Assim, quem prepara uma mudança consegue localizar o que precisa de ser revisto sem receber uma cópia das credenciais. A informação operacional e os dados que concedem acesso têm funções diferentes e exigem tratamento distinto.
Quando houver uma alteração planeada, define a sequência de validação e o tratamento de trabalho em curso. Pode ser necessário confirmar uma nova autorização e verificar o destino antes de a utilizar no fluxo. A mudança só deve ser considerada concluída quando o processo relevante funcionar nas condições previstas, sem depender de pressupostos sobre sessões anteriores.
A preparação deve incluir o titular sempre que a plataforma exigir uma ação pessoal. Não podes resolver esse requisito pedindo que alguém copie códigos ou palavras-passe para uma conversa. Organiza a intervenção pelo caminho oficial e deixa claro o que precisa de ser aprovado, para que a pessoa consiga concluir a sua parte com contexto suficiente.
Testa a recuperação e atualiza o procedimento
Inclui um cenário de perda de acesso na validação da automação, usando um ambiente controlado e condições que não afetem trabalho real. Verifica a deteção, o contacto com o responsável, a recuperação e o tratamento dos pedidos pendentes. O procedimento deve refletir o comportamento observado, com limites conhecidos e instruções que a equipa consegue aplicar quando a situação acontecer.
Prepara o exercício com quem implementa e com quem opera. Define qual a permissão ou ligação que será simulada como indisponível e que efeito esperas observar. Não retires acesso a uma integração usada por outras equipas apenas para experimentar; o desenho do teste tem de respeitar as dependências e o ambiente escolhido para a validação.
Ao testar uma automação antes de a entregar à equipa, inclui casos que tenham parado em etapas diferentes. Confirma que recuperar a ligação não provoca uma repetição indiscriminada. A verificação deve abranger tanto a capacidade de voltar a executar a operação como a decisão sobre quais os pedidos que ainda precisam dela.
Observa se a pessoa responsável encontra a informação necessária sem ajuda improvisada. Sabe qual a conta, quem pode autorizar, onde está o destino e como consultar os pedidos afetados? Se essas respostas dependem apenas da memória de quem construiu, o exercício revelou trabalho de documentação e passagem de conhecimento que ainda falta concluir.
Regista as diferenças entre o comportamento esperado e o observado. Uma mensagem pouco clara, uma dependência desconhecida ou uma etapa manual sem registo são oportunidades de corrigir o processo. Atualiza o procedimento com essas descobertas e confirma a alteração num novo caso controlado, preservando a informação necessária para compreender o que mudou.
Quero que a recuperação de uma automação termine com trabalho confirmado, além de uma ligação novamente ativa. Conta certa, permissão adequada, destino verificado e pedidos acompanhados tornam essa conclusão observável. Quando essas partes estão preparadas, a equipa consegue responder à perda de acesso com uma sequência clara, sem prometer que qualquer reconexão resolve por si só toda a interrupção.